
DNS kopplar namn till tekniska uppgifter
DNS står för Domain Name System. Det är ett distribuerat system där program kan slå upp uppgifter som hör till ett domännamn. Den vanligaste förklaringen är att DNS översätter namn till IP-adresser, men systemet används även för exempelvis e-postens mottagarservrar och information som hjälper andra tjänster att kontrollera en domän.
När du skriver en webbadress behöver webbläsaren vanligtvis hitta en nätverksadress innan den kan ansluta. DNS bidrar med uppgifter för det steget. Därefter återstår bland annat anslutning, eventuell kryptering och själva HTTP-förfrågan. Ett lyckat DNS-svar betyder därför inte att webbplatsens programkod fungerar eller att servern kan leverera en viss sida.
Tänk på DNS som en uppslagstjänst med olika slags frågor. Frågan ”vilken IPv4-adress hör till detta namn?” är inte samma fråga som ”vilken server tar emot e-post för denna domän?”. Svaret beror både på namnet och på den posttyp som efterfrågas. Det är en viktig skillnad när du ska tolka inställningar i en kontrollpanel.
För dig som äger en webbplats blir DNS särskilt relevant när du byter webbhotell, kopplar en underdomän till en tjänst eller flyttar e-post. Börja alltid med att formulera vilken funktion som ska ändras. Att veta målet gör det lättare att välja rätt post och lämna andra fungerande delar av domänen i fred.
Skilj på domän, DNS och webbhotell
Domänregistrering, DNS-drift och webbhosting är tre skilda uppgifter. De kan säljas i samma paket men behöver inte skötas av samma företag. Registreringen ger dig rätten att använda domännamnet enligt registreringens villkor. DNS publicerar uppgifter om namnen. Webbhotellet kör webbplatsens filer, databas och programvara.
Den här uppdelningen förklarar varför en webbplats kan flyttas utan att domänen byter registrar. Du kan behålla registreringen och DNS-tjänsten men ändra webbtrafikens mål. På samma sätt kan e-post ligga kvar hos sin nuvarande leverantör. Förutsättningen är att abonnemang och nödvändiga DNS-poster fortsätter fungera efter ändringen.
Skriv ner var varje del administreras och vilket konto som har åtkomst. Anteckningen bör beskriva ansvar och kontaktvägar, medan lösenord förvaras i en lämplig lösenordshanterare. När något slutar fungera sparar det tid att veta om problemet ska undersökas i webbhotellets panel, DNS-tjänsten eller hos den som hanterar registreringen.
En vanlig missuppfattning är att en domänflytt automatiskt flyttar hemsidan och brevlådorna. Dessa moment behöver planeras var för sig. Läs vår guide om att flytta en domän om du ska byta registrar, och guiden om att flytta WordPress om det är själva webbplatsens drift som ska bytas.
Så går ett namnuppslag till
Din dator använder en resolver för att få svar på DNS-frågor. Ofta skickas frågan till en rekursiv resolver som sköter arbetet åt klienten. Om ett användbart svar redan finns i cache kan det återanvändas. Annars behöver resolvern fråga vidare tills den hittar de auktoritativa namnservrar som ansvarar för den efterfrågade delen av namnrymden.
Vid ett uppslag utan relevanta cachade hänvisningar kan resolvern börja hos rotens namnservrar, få en hänvisning till toppdomänens namnservrar och därifrån hitta domänens auktoritativa namnservrar. Dessa publicerar zonens uppgifter. Rotservrarna lagrar alltså inte en komplett lista över alla webbplatsers slutliga IP-adresser.
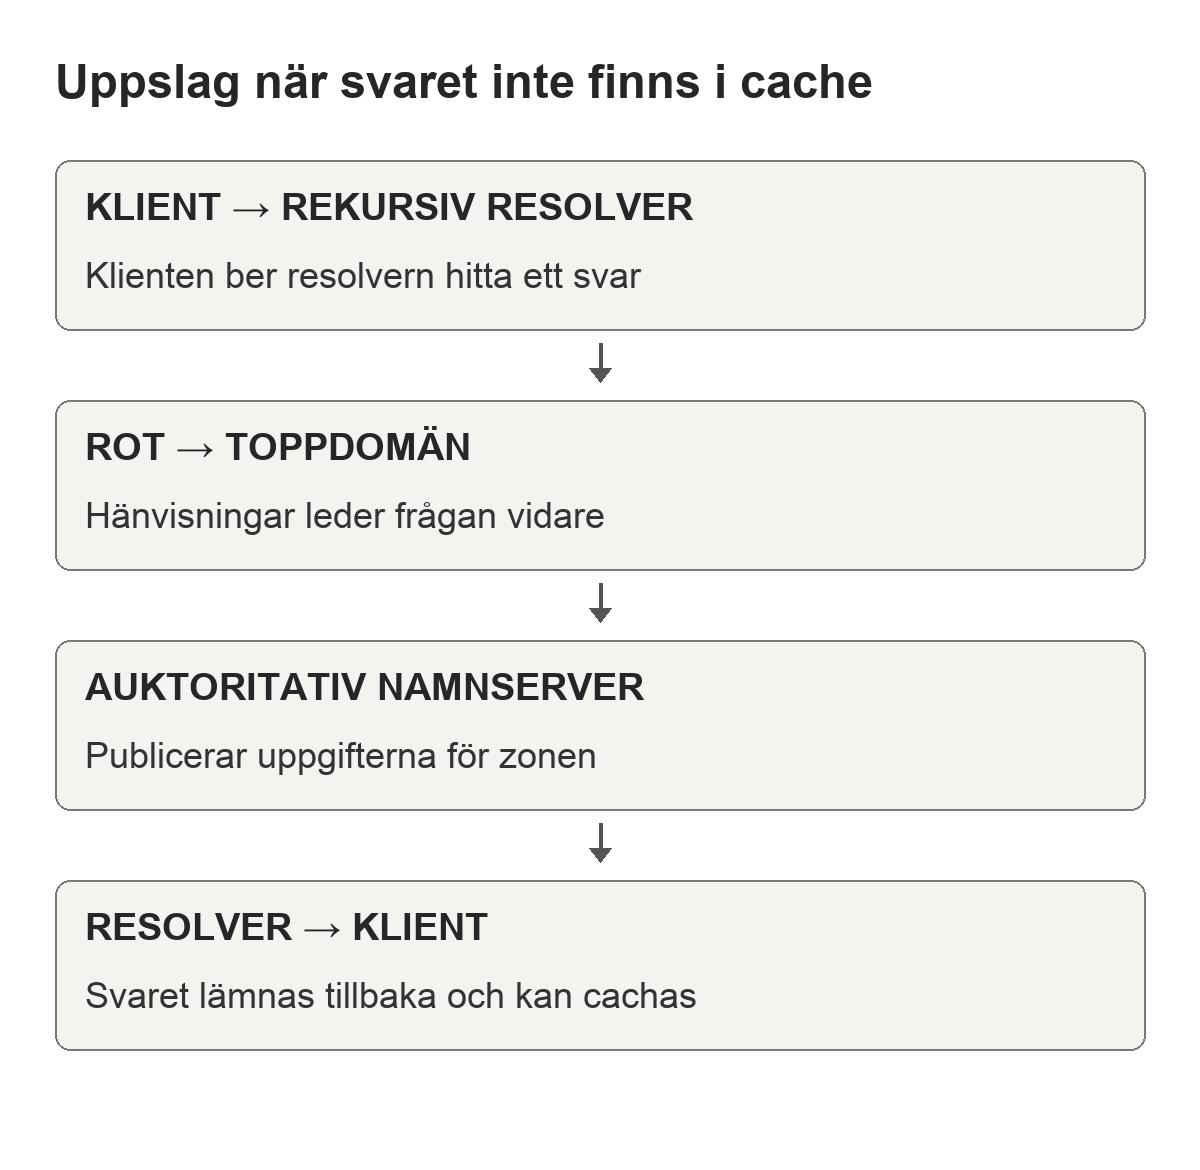
Bilden visar en förenklad kedja för ett uppslag där svaret inte redan är känt. I verkligheten kan flera led hoppas över tack vare cache, och ett svar kan leda vidare genom ett alias. Det betyder att två uppslag för samma namn inte behöver orsaka lika många frågor eller ta exakt lika lång tid.
När DNS-delen är klar kan webbläsaren använda resultatet för nästa steg i anslutningen. Om sidan ändå inte laddas är det klokt att skilja mellan ett fel i namnuppslaget och ett fel senare i kedjan. Ett certifikatfel eller ett felmeddelande från webbservern ger andra ledtrådar än ett meddelande om att namnet inte kan hittas.
Läs namnet och förstå zonens gränser
Ett domännamn består av etiketter separerade med punkter. I namnet butik.example.se är butik en etikett under example.se, och se är toppdomänen. DNS-hierarkin läses från den mest övergripande delen till den mer specifika. Den skrivna adressens ordning kan därför kännas omvänd när du först försöker förstå hur hänvisningarna fungerar.
En DNS-zon är ett administrativt område med poster. En underdomän kan ligga i samma zon som huvudnamnet eller delegeras till egna namnservrar. Därför räcker det inte alltid att hitta ett konto som visar domännamnet; du behöver även veta vilken zon som faktiskt ansvarar för namnet du vill ändra.
I många kontrollpaneler betyder @ zonens huvudnamn. Ett fält med www kan då avse www följt av zonens namn. Andra paneler vill ha det fullständiga namnet. Läs fältens anvisningar och kontrollera den sparade posten så att du inte oavsiktligt får domänen dubblerad. En avslutande punkt i zonfiler markerar ett fullständigt domännamn.
Skilj också på värdnamnet och resten av en webbadress. I en adress med HTTPS, domän och sökväg är det värdnamnet som används i det vanliga DNS-uppslaget. En ändring av DNS kan inte på egen hand styra en viss artikels sökväg till en annan sida. Sådana omdirigeringar hanteras normalt av webbservern eller applikationen.
A, AAAA och CNAME styr olika slags svar
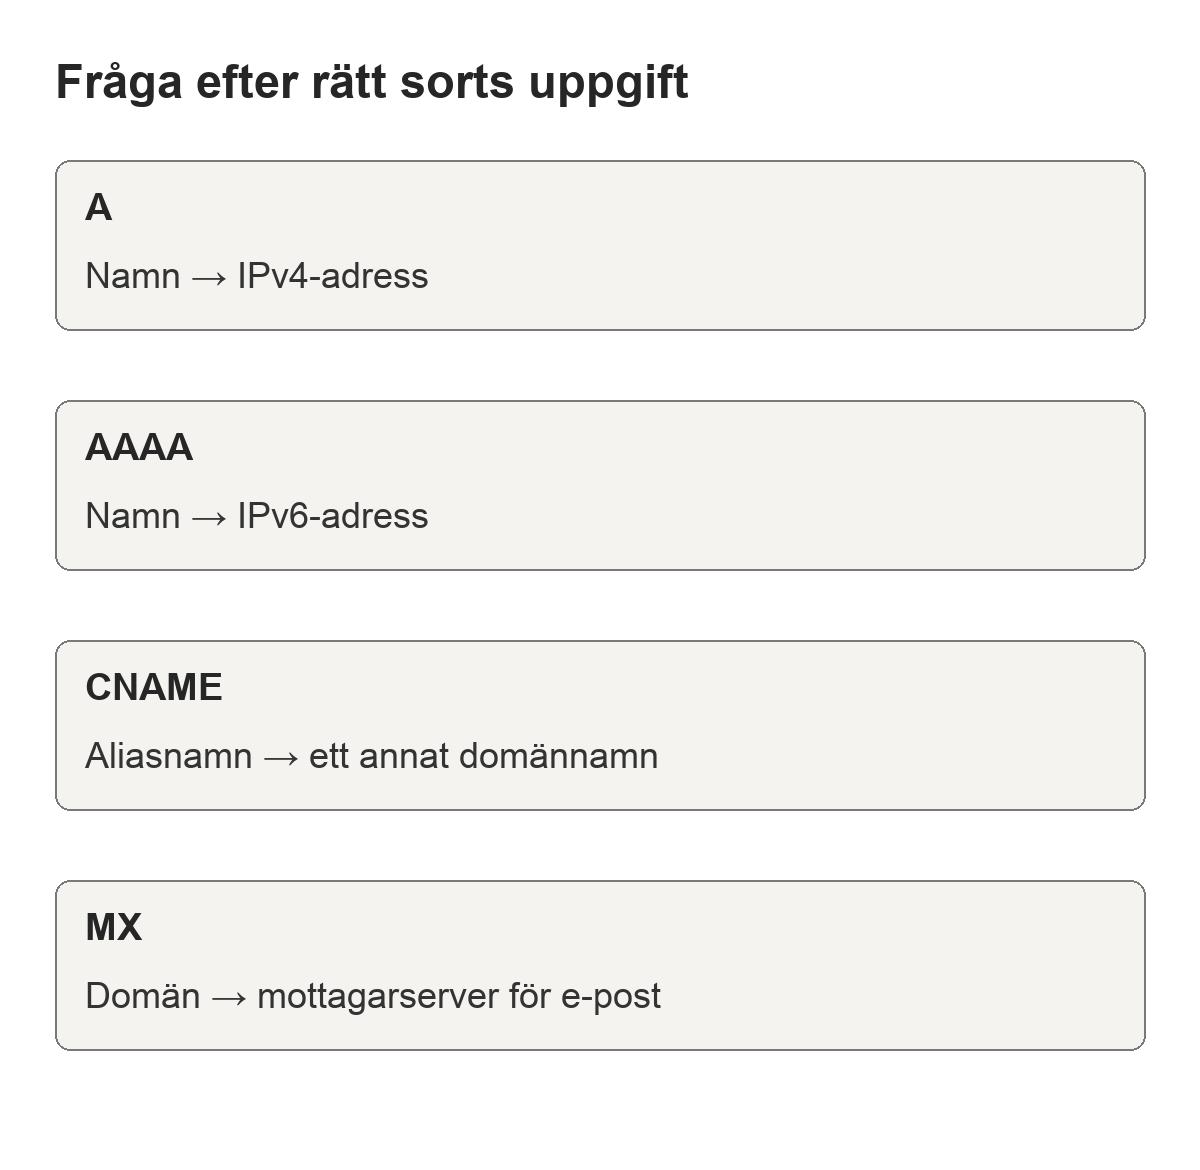
En A-post innehåller en IPv4-adress. En AAAA-post innehåller en IPv6-adress. De kan finnas samtidigt för samma namn, men adresserna måste leda till miljöer som fungerar för den avsedda tjänsten. Om du flyttar webbplatsen och bara uppdaterar den ena posttypen kan olika besökare få olika resultat beroende på vilken anslutning de använder.
En CNAME-post gör ett namn till ett alias för ett annat namn. Den innehåller ett domännamn som mål, inte en webbadress med protokoll och sökväg. Ett alias är heller inte en HTTP-omdirigering: webbläsarens adress ändras inte automatiskt bara för att DNS använder CNAME. Målservern behöver fortfarande hantera det namn besökaren använder.
Ett vanligt CNAME får inte samexistera med andra vanliga postdata vid samma namn. Det gör det olämpligt direkt vid en zons huvudnamn, där bland annat SOA och NS behövs. Vissa DNS-tjänster erbjuder särskilda aliasfunktioner som kan användas där. Dessa är leverantörsfunktioner och ska inte förväxlas med en vanlig CNAME-post.
Följ den mottagande tjänstens instruktioner för rätt mål och kontrollera vad som faktiskt sparas. Gissa inte en IP-adress utifrån en annan kunds installation. En adress kan tillhöra en delad server, proxy eller lastbalanserare och kan behöva kombineras med inställningar hos tjänsten. DNS är bara en av delarna som måste stämma.
E-post och verifiering använder fler posttyper
MX-poster anger vilka servrar som tar emot e-post för en domän. De har ett preferensvärde där ett lägre tal normalt prioriteras framför ett högre. Målet är ett servernamn. MX skapar däremot inga brevlådor och talar inte ensamt om vilka system som får skicka meddelanden för domänens räkning.
TXT-poster kan bära text som olika protokoll tolkar. SPF använder TXT för att beskriva tillåtna avsändarsystem för de identiteter som SPF kontrollerar. DKIM använder DNS-publicerade nyckeluppgifter för att verifiera signaturer i meddelanden. DMARC knyter autentiseringsresultat till domänen i det synliga avsändarfältet genom krav på domänöverensstämmelse och publicerad policy.
Dessa mekanismer fyller olika roller och ersätter inte varandra. Kopiera därför de exakta namn och värden som din e-posttjänst anger, och kontrollera befintliga poster innan du lägger till något. Att skapa flera separata SPF-policyer för samma namn är inte en genväg för att tillåta fler avsändare. Ändringen behöver göras inom en korrekt sammanhållen policy.
TXT används även för ägarverifiering hos tjänster. En CAA-post har en annan uppgift: den kan begränsa vilka certifikatutfärdare som får utfärda certifikat för ett namn. Det är lätt att råka radera en till synes obetydlig post vid en flytt. Dokumentera därför postens syfte innan du städar bort den ur zonen.
TTL och cache förklarar fördröjda ändringar
TTL står för Time to Live och anges i sekunder. Värdet talar om hur länge DNS-data får återanvändas i cache innan en ny kontroll normalt behövs. Cache minskar antalet frågor och gör uppslag effektivare. Nackdelen är att en ändring hos den auktoritativa tjänsten inte omedelbart ersätter alla redan sparade svar.
Anta att en resolver hämtar en post med TTL 3600 klockan 09.00. Om du ändrar målet klockan 09.10 kan den fortfarande ha rätt att använda sitt tidigare svar fram till ungefär 10.00. En annan resolver som frågar senare kan redan få det nya målet. Det är därför två användare kan se olika servrar utan att någon av dem har skrivit fel adress.
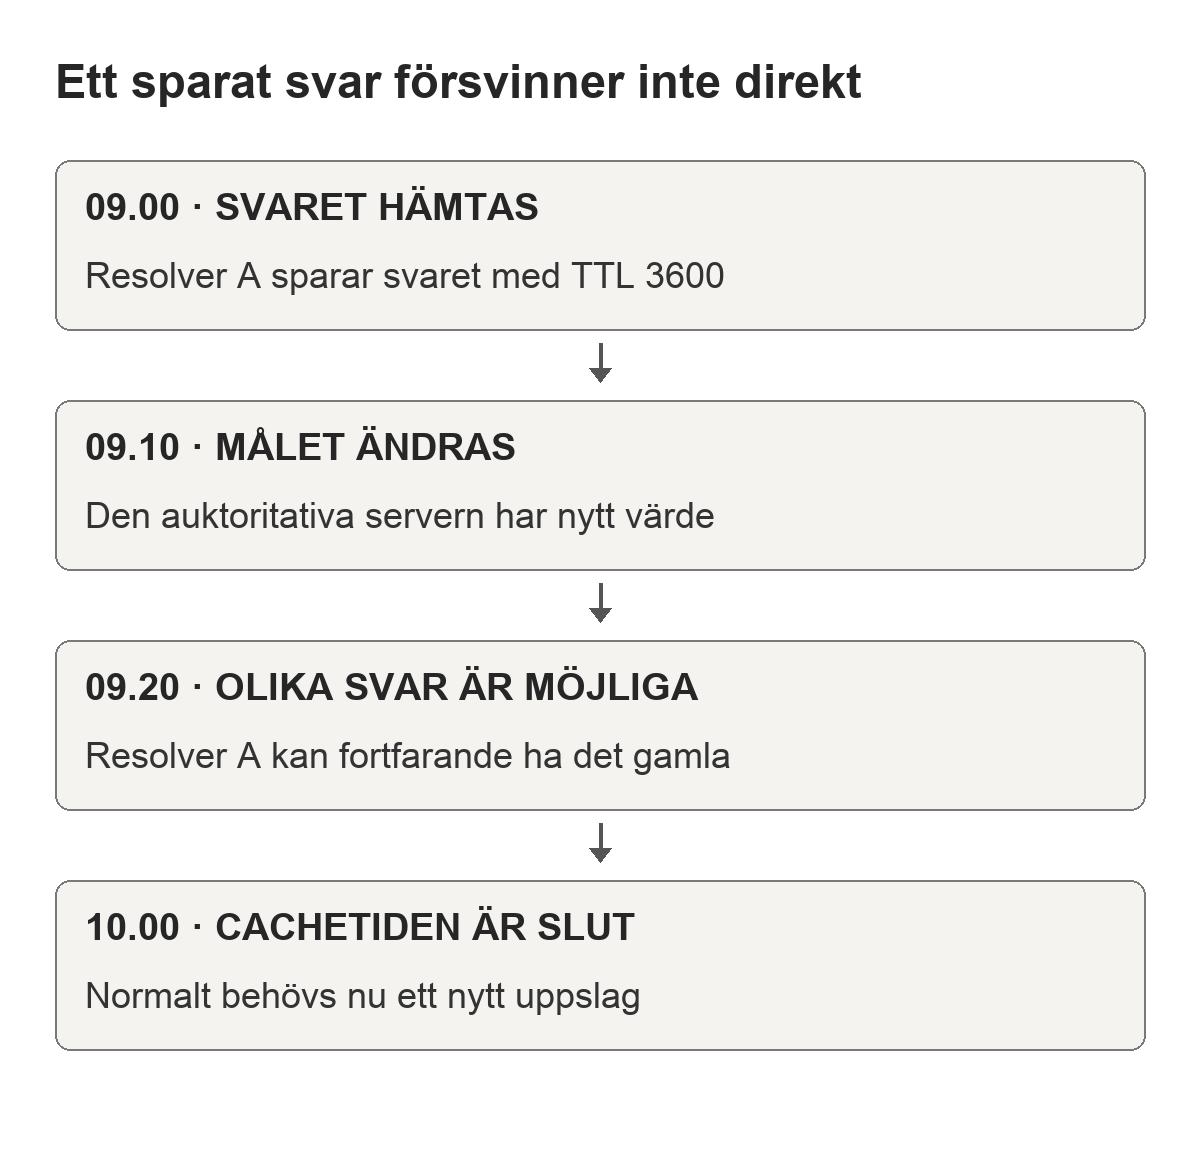
Att sänka TTL precis när du ändrar målet tar inte bort svar som redan sparats med det gamla värdet. Vid en planerad flytt behöver sänkningen göras i förväg. Det finns dessutom flera möjliga cachelager, och vissa resolverfunktioner hanterar driftstörningar genom att tillfälligt använda äldre data. Se därför inte TTL som ett löfte om ett exakt globalt sluttillfälle.
Även negativa svar, exempelvis att ett namn inte finns, kan cachas. Om du nyligen skapat en underdomän kan ett tidigare misslyckat uppslag därför påverka vad du ser. Kontrollera först vad den auktoritativa servern publicerar och jämför sedan med resolversvaret. Upprepade ändringar utan sådan jämförelse kan göra en enkel väntesituation svårare att förstå.
Namnservrar och DNSSEC behöver hänga ihop
NS-poster beskriver namnservrar. För en registrerad domän är delegeringen från den överordnade zonen avgörande för hur andra hittar rätt servrar. Att enbart lägga in nya NS-poster i en gammal kontrollpanel är inte nödvändigtvis samma sak som att ändra domänens delegering hos registraren. Kontrollera vilken nivå du faktiskt administrerar.
Vid ett byte av DNS-tjänst behöver de nya namnservrarna kunna svara med rätt zoninnehåll innan övergången är färdig. Ta med alla nödvändiga poster, inte bara de som gäller webbplatsen. Jämför särskilt underdomäner, e-postinställningar och verifieringsposter. En export eller skärmbild av den gamla zonen är ett stöd, men resultatet ska också kontrolleras genom uppslag.
DNSSEC gör det möjligt för validerande resolvrar att kontrollera DNS-datas ursprung och integritet med digitala signaturer. Det krypterar inte själva webbsidan och är inte samma sak som HTTPS. En förtroendekedja knyter signerade zoner till överordnade uppgifter. Fel i den kedjan kan göra att en validerande resolver avvisar svar.
Om DNSSEC används måste byte av namnservrar planeras tillsammans med nycklar och DS-uppgifter i överordnad zon. En gammal DS-post som inte passar den nya signeringen kan orsaka fel trots att de vanliga adressposterna ser riktiga ut. Följ leverantörernas migrationsordning och verifiera kedjan, i stället för att behandla säkerhetsinställningen som en oberoende kryssruta.
Krypterade DNS-frågor löser en annan uppgift
Traditionella DNS-frågor är inte automatiskt krypterade. DNS over HTTPS och DNS over TLS skyddar transporten mellan klienten och den resolver som används på den sträckan. De kan minska insynen för någon som observerar just den anslutningen. Det betyder däremot inte att DNS-leverantören saknar möjlighet att se själva frågan.
DNSSEC och krypterad DNS-transport besvarar olika frågor. Signaturkontrollen handlar om att kunna verifiera data, medan transportkrypteringen handlar om att skydda kommunikationen längs en viss förbindelse. Varken funktionen garanterar att en webbplats är pålitlig, att dess innehåll är korrekt eller att du kan lämna känsliga uppgifter där utan andra överväganden.
En webbläsare kan ha egna inställningar för säker DNS och därmed använda en annan resolver än operativsystemets standard. Det är en möjlig förklaring när ett terminalverktyg och webbläsaren ger olika resultat. Dokumentera vilken väg som används innan du drar slutsatsen att den auktoritativa zonen är felaktig.
För en vanlig webbplatsägare är den praktiska lärdomen att hålla isär datakälla, resolver och anslutning. När ett fel rapporteras behöver du veta vilket namn som slogs upp, vilken typ av svar som efterfrågades och vilket system som utförde uppslaget. Det ger en tydligare utgångspunkt än att bara beskriva problemet som ”DNS fungerar inte”.
Felsök från frågan till rätt lager
Börja med den exakta adress som misslyckas och notera om felet gäller alla besökare eller bara ett nätverk. Kontrollera stavning, www och eventuell underdomän. Fråga sedan efter relevant posttyp. Ett verktyg som dig kan visa både svaret och vilken server som svarade. Kommandot dig example.com A illustrerar ett IPv4-uppslag; ersätt namnet med din egen domän.
Jämför det rekursiva svaret med ett direkt uppslag mot en av domänens auktoritativa servrar när du har identifierat den. Om källan visar den nya posten men resolvern fortfarande visar den gamla är cache en rimlig hypotes. Om källan också visar fel mål behöver du kontrollera zonen och om du redigerar hos den tjänst som verkligen används.
NXDOMAIN betyder att det efterfrågade namnet inte finns enligt svaret. Ett svar utan den efterfrågade posttypen är inte alltid samma sak: namnet kan finnas med andra typer. SERVFAIL anger att servern inte kunde slutföra frågan och kan ha flera orsaker, inklusive valideringsproblem. En timeout ger heller inte automatiskt bevis för att domänen saknas.
Om uppslaget ger rätt mål men webbplatsen visar fel innehåll, fortsätt på nästa lager. Kontrollera serverns domänkoppling, certifikat och applikation. Byt inte DNS fram och tillbaka för att försöka lösa ett fel i WordPress. För långsam laddning hjälper vår guide om TTFB att skilja serverns svarstid från andra delar av besöket.
Gör DNS-ändringar med en tydlig kontrollplan
Spara nuvarande värden och formulera det förväntade resultatet innan du ändrar en post. Exempelvis kan målet vara att www ska peka mot en ny tjänst medan e-post lämnas kvar. Kontrollera att den nya tjänsten är förberedd för domänen. Ett korrekt DNS-värde hjälper inte om målservern ännu inte vet vilken webbplats den ska leverera.
Ändra en sammanhängande del i taget och notera tidpunkten. Kontrollera både IPv4 och IPv6 om de används. Om du har en proxy framför webbplatsen kan dess inställningar avgöra vilken ursprungsserver som kontaktas, även när det publika DNS-svaret ser oförändrat ut. Dokumentera den kopplingen som en del av driften.
Verifiera först publicerade uppgifter och därefter tjänsten som besökaren använder. För webb innebär det att öppna relevanta sidor med HTTPS. För e-post behöver du kontrollera verklig mottagning och avsändning med den avsedda tjänsten. Ett lyckat uppslag är en teknisk delkontroll, inte ett fullständigt funktionstest av hela lösningen.
Behåll en återgångsplan och undvik att säga upp den gamla tjänsten innan beroendena är genomgångna. När allt fungerar kan du dokumentera slutvärdena och återställa ett lämpligt TTL om du tillfälligt sänkte det. Vid en större webbplatsflytt kan du följa vår flyttguide för att samordna DNS med filer, databas och ny information som tillkommer under övergången.