
Förstå vilka delar du faktiskt ändrar
Cloudflare kan hantera domänens DNS och fungera som mellanled för webbtrafiken. De två rollerna behöver skiljas åt när du planerar installationen. DNS avgör vilka uppgifter som lämnas när någon slår upp ett namn. Proxyfunktionen innebär att viss webbtrafik passerar Cloudflare innan den når webbhotellet. Att använda tjänsten flyttar inte automatiskt webbplatsens filer, databas eller e-postlådor från deras nuvarande leverantörer.
Den här guiden beskriver en vanlig fullständig DNS-anslutning där domänens namnservrar byts. Andra upplägg finns, men de ska inte blandas in som extra steg i samma grundinstallation. Börja med en fungerande webbplats och dokumentera nuläget. Om webbplatsen redan har problem med certifikat eller felaktiga adresser blir felsökningen svårare när ytterligare ett lager läggs till innan de problemen har lösts.
Skriv ner varför du vill göra förändringen. Det kan vara att samla DNS-hanteringen, använda proxyfunktioner eller förbättra hanteringen av statiska resurser. Välj sedan en lugn tidpunkt när någon kan kontrollera resultatet och åtgärda avvikelser. Undvik att samtidigt byta webbhotell, publicera ett nytt tema och flytta e-post. Separata förändringar ger tydligare samband mellan orsak och resultat.
Om begreppen namnserver och DNS-post är nya, läs först guiden om DNS. Du behöver inte kunna administrera ett helt nätverk, men du bör veta var domänen är registrerad, var dess DNS hanteras och var webbplatsen ligger. De tre platserna kan vara olika även när fakturan kommer från samma företag.
Spara en komplett bild av DNS före bytet
Öppna den nuvarande DNS-hanteringen och exportera zonen om funktionen finns. Spara dessutom en läsbar sammanställning med posttyp, namn, värde och relevanta inställningar. Kontrollera huvuddomänen, www och alla andra namn verksamheten använder. En sällan använd underdomän kan fortfarande vara viktig för exempelvis bokningar, en kundportal eller verifiering av en tjänst.
Cloudflares automatiska genomsökning är ett hjälpmedel, inte ett bevis för att alla poster har hittats. Jämför därför den föreslagna listan med det verkliga nuläget innan du ändrar namnservrarna. Om uppgifterna skiljer sig, ta reda på varför. En post kan vara föråldrad, men den kan också vara nödvändig och bara svår att upptäcka genom en automatisk kontroll.
Gör en enkel anteckning om vad varje viktig post används till och vem som ansvarar för tjänsten. Markera det du inte förstår och be den ansvariga personen förklara det. Gissa inte fram ett nytt värde utifrån en gammal instruktion som hör till ett annat konto. Det är bättre att förbereda en tydlig fråga innan bytet än att försöka rekonstruera en okänd tjänst efter ett avbrott.
Spara också de gamla namnservrarna och aktuellt DNSSEC-läge. De behövs för att förstå förändringen och en eventuell återgång. Behåll den gamla DNS-miljön under övergången enligt leverantörens villkor. Om den avslutas direkt kan klienter som fortfarande använder tidigare information få problem även när den nya zonen ser korrekt ut i din egen kontrollpanel.
Lägg till domänen och bevara e-postens poster
Lägg till domänen i rätt Cloudflare-konto och granska den importerade zonen. Välj ett abonnemang efter de funktioner du faktiskt behöver och kontrollera vad valet innebär innan du slutför det. När flera personer arbetar med domänen bör åtkomst och ansvar vara tydliga. Kontot ska vara möjligt att förvalta även om personen som gör installationen senare lämnar projektet.
E-post behöver en egen kontroll. Bevara de MX-poster och autentiseringsposter som din e-posttjänst kräver, exempelvis SPF, DKIM och DMARC. Värdena kommer från den befintliga tjänsten och ska inte ersättas med generiska exempel. Ett DNS-byte är ingen anledning att skapa nya e-postkonton eller flytta gamla meddelanden om det inte ingår i ett separat planerat arbete.
Kontrollera även värdnamnet som en MX-post pekar på. Om ett eget namn används för vanlig e-posttrafik ska dess adresspost normalt vara DNS only, eftersom den vanliga webbproxyn inte är en allmän proxy för e-postprotokoll. Själva MX-posten proxas inte. Var därför noga med att skilja postens typ från funktionen hos det namn som anges som mål.
Planera ett enkelt e-postprov både före och efter bytet. Skicka från en adress du kontrollerar till domänen och svara tillbaka, så att båda riktningarna ingår. Kontrollera att meddelandena faktiskt kommer fram. En startsida som går att öppna säger inget om e-postleveransen, och en korrekt MX-post är bara en del av den samlade e-postkonfigurationen.
Välj proxy med utgångspunkt i tjänsten
För poster som stöder proxy kan du välja mellan Proxied och DNS only. Med proxy får webbklienten normalt Cloudflares adresser och trafiken går genom dess nät. Med DNS only svarar DNS med uppgifterna som leder vidare utan den webbproxyn. Valet ska göras utifrån vad namnet används till, inte utifrån en önskan att alla symboler i listan ska se likadana ut.
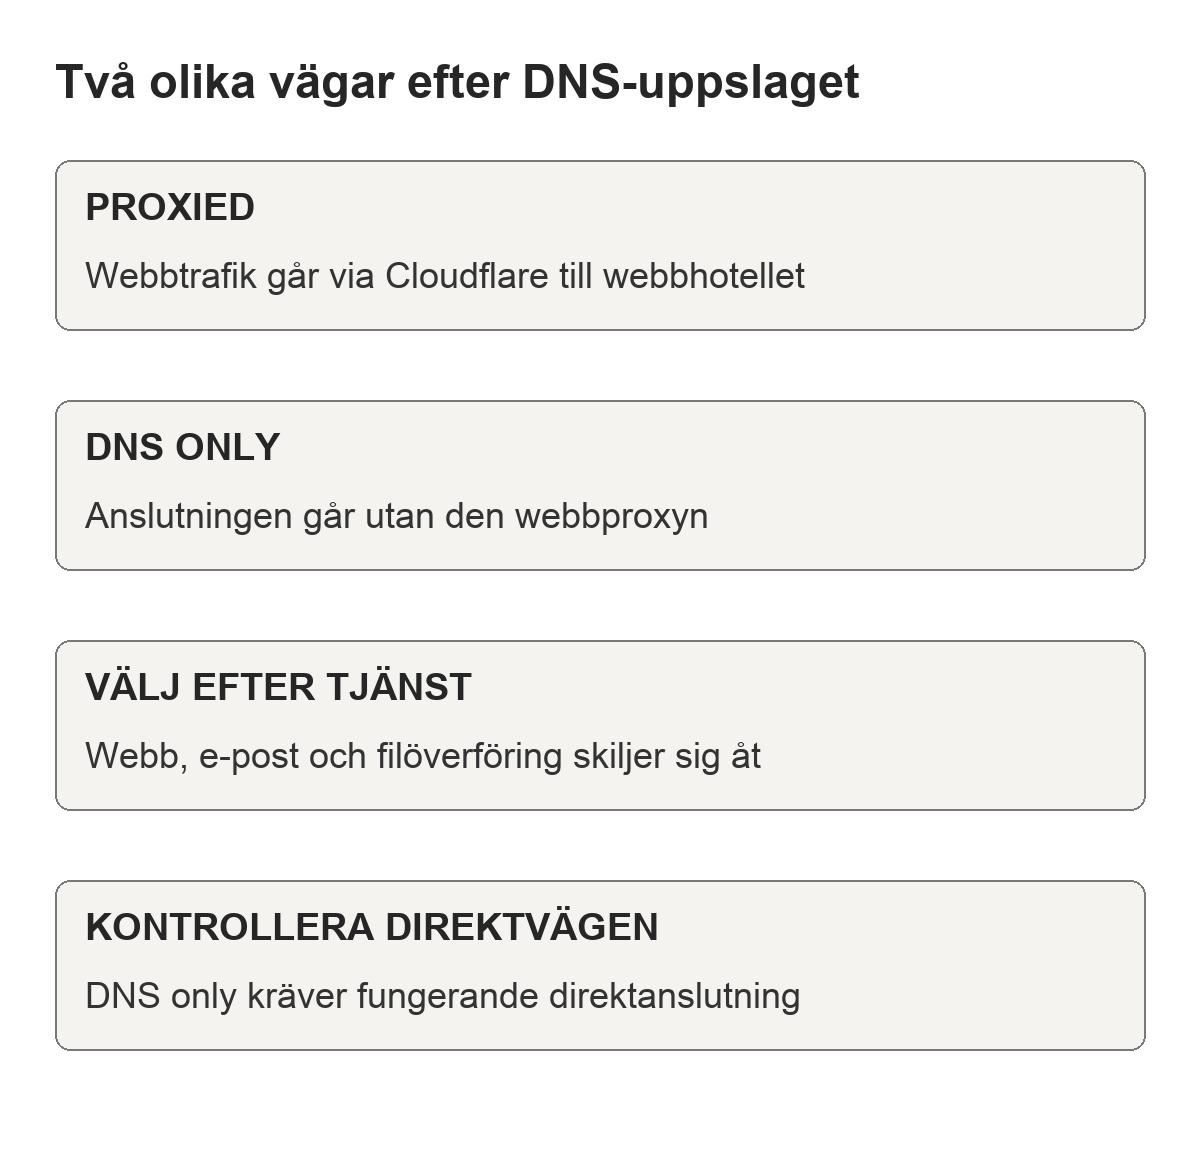
Vanliga webbnamn kan vara lämpliga att proxya när webbplatsen är förberedd för det. Andra tjänster, som filöverföring eller en särskild serveranslutning, kan behöva DNS only eller ett annat uttryckligen avsett upplägg. Bekräfta tjänstens krav och vilka protokoll och portar som stöds. Ändra inte proxy för ett namn du inte vet användningen av bara för att det är tekniskt möjligt att trycka på reglaget.
Du kan dela upp övergången i ett kontrollerat DNS-byte och en senare aktivering av webbproxy. Det gör det lättare att se vilken del en avvikelse hör till. Den metoden förutsätter att direktanslutningen till webbhotellet redan fungerar och har ett certifikat som besökarnas webbläsare litar på. Dokumentera vilka namn som ska ändras och vilka som avsiktligt ska fortsätta utan proxy.
Tänk på att en DNS only-post som pekar på samma server kan avslöja serverns adress. Proxy ska därför inte beskrivas som en garanti för att ursprungsservern är hemlig eller oåtkomlig. Om du senare vill begränsa direkttrafik behöver det göras i samråd med webbhotellet och med en plan för administration, övervakning och andra anslutningar som fortfarande måste fungera.
Hantera DNSSEC före namnserverbytet
DNSSEC ger möjlighet att kontrollera DNS-svar med hjälp av en kedja av kryptografiska uppgifter. Vid byte av DNS-leverantör måste kedjan passa den nya miljön. Om en gammal DS-post ligger kvar hos den överordnade zonen samtidigt som den nya DNS-miljön använder andra nycklar kan validerande uppslag misslyckas. Resultatet kan bli att domänen inte går att nå trots att posterna ser rätt ut.
För den vanliga övergångsmetoden följer du registrarens rutin för att avaktivera den gamla DNSSEC-kopplingen och ta bort dess DS-post innan namnservrarna ersätts. Kontrollera att ändringen faktiskt har slagit igenom och beakta tidigare information som kan ligga kvar i cache. Stäng inte bara av signeringen hos den gamla DNS-tjänsten medan en gammal DS-post fortfarande kräver den.
Det finns mer avancerade metoder för att migrera med obruten signering, men de kräver stöd och samordning mellan miljöerna. Använd inte delar av en sådan metod tillsammans med en vanlig avstängning utan en komplett plan. Om domänen har särskilda säkerhetskrav eller om du inte kan avgöra aktuellt läge, låt den som ansvarar för DNS genomföra den delen av övergången.
Skriv in återaktivering som en obligatorisk uppföljningspunkt. Den tillfälliga övergången ska inte glömmas bort när webbplatsen börjar fungera. När Cloudflare är aktivt kan DNSSEC aktiveras där och rätt nya DS-uppgifter registreras enligt registrarens flöde. Avsluta med att kontrollera att valideringen fungerar, inte bara att två kontrollpaneler var för sig visar ett positivt statusmeddelande.
Byt namnservrar och kontrollera delegeringen
Hämta de namnservrar som Cloudflare har tilldelat just din zon. Uppdatera sedan namnserverinställningen hos domänens registrar. Det är denna delegering som behöver ändras; att bara lägga till några NS-poster i den gamla zonens vanliga postlista ersätter inte registrarens inställning. Kopiera uppgifterna noggrant och spara en anteckning om tidpunkten för ändringen.
Efteråt kan olika uppslag under en tid använda olika information. Undvik därför att upprepa samma ändring eller växla fram och tillbaka enbart för att en enskild kontroll visar det gamla läget. Jämför registrarens sparade uppgifter, den offentliga delegeringen och zonens status i Cloudflare. Om de motsäger varandra behöver du undersöka vilken nivå som inte har uppdaterats.
När den nya zonen är aktiv hanterar du fortsatta DNS-ändringar på rätt plats. Skriv in det i driftanteckningen, så att en kollega inte senare lägger en viktig post i den gamla panelen och tror att den används. Kontrollera huvuddomänen och de underdomäner du identifierade före bytet. Låt också e-postprovet ingå i samma avprickning.
Ett namnserverbyte flyttar inte registreringen av själva domänen. Du kan fortfarande behöva betala för och förnya domänen hos registraren. Håll därför isär dessa uppgifter i dokumentationen: registrering, DNS, webbhotell och e-post. Om du faktiskt ska byta registrar är det ett separat arbete som beskrivs i guiden om att flytta en domän.
Kontrollera krypteringen i båda anslutningarna
När webbproxyn används finns två anslutningar att tänka på: från besökarens webbläsare till Cloudflare och från Cloudflare till ursprungsservern. Kontrollera att certifikatet för besökaranslutningen är aktivt för de namn du använder innan du förlitar dig på proxyn. Ett certifikat under utfärdande är inte samma sak som en färdig HTTPS-anslutning för besökaren.
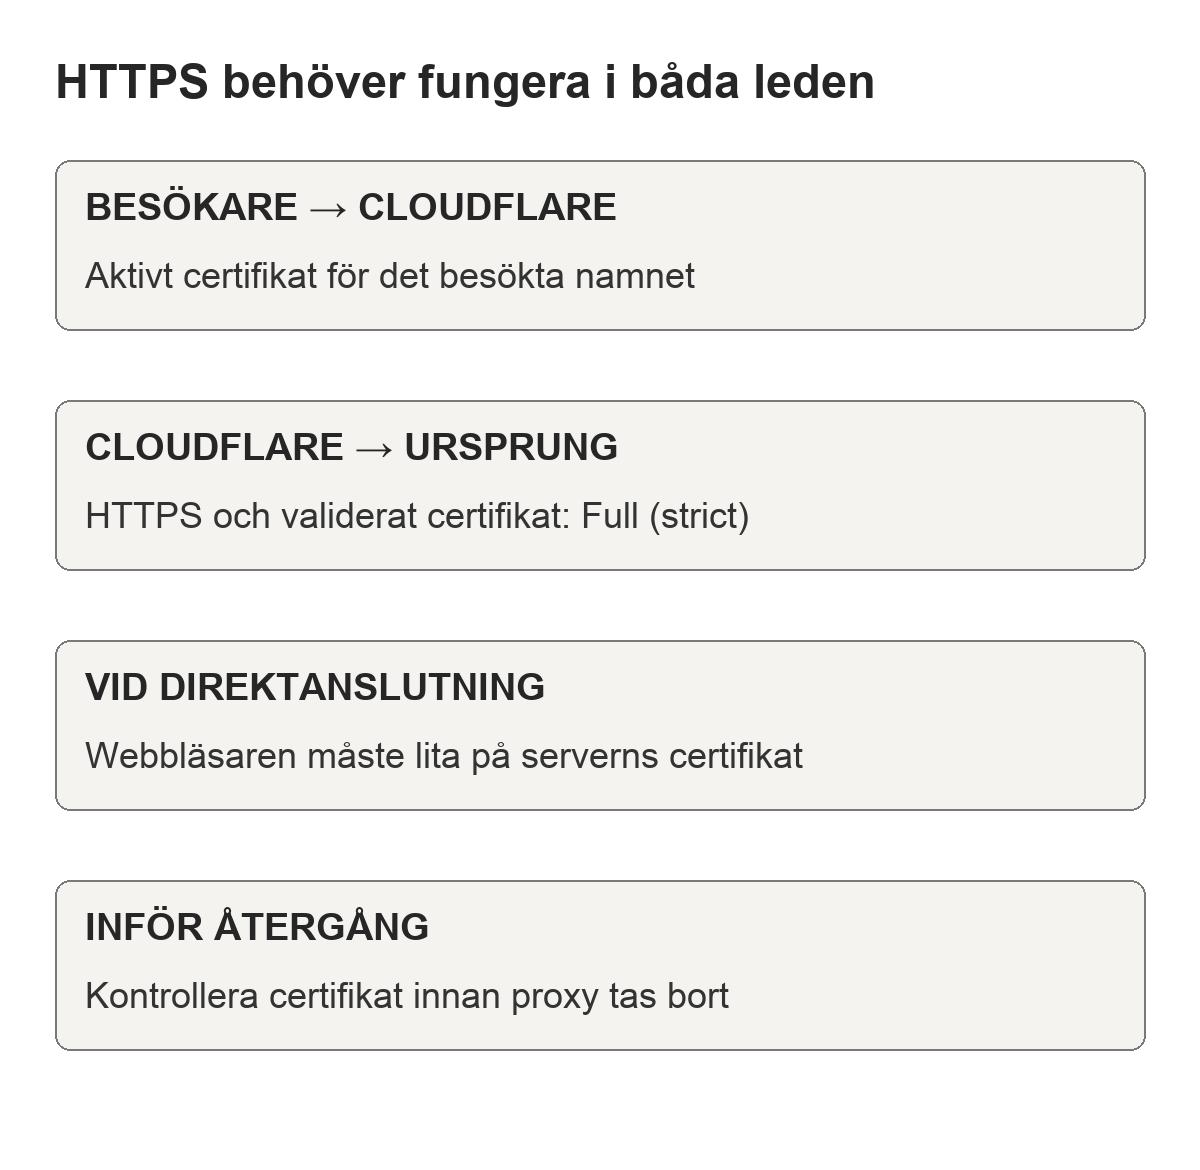
För anslutningen till ursprungsservern är Full (strict) det normala målet när miljön stöder det. Då behöver servern ta emot HTTPS och presentera ett giltigt, ej utgånget certifikat som passar värdnamnet och accepteras av Cloudflare. Låt webbhotellet bekräfta detta innan du ändrar läget. Besökarens hänglås ensamt bevisar inte hur den andra anslutningen är konfigurerad.
Flexible innebär att trafiken från Cloudflare till ursprungsservern går över HTTP. Det ska inte användas som en genväg för att dölja ett trasigt ursprungscertifikat. Läget kan även samverka illa med en server som försöker skicka varje HTTP-besök tillbaka till HTTPS. Vid omdirigeringsproblem behöver du granska både krypteringsläge och omdirigeringsregler och lösa orsaken i stället för att prova allt svagare inställningar.
Ett Origin CA-certifikat är avsett för anslutningen mellan Cloudflare och ursprungsservern. Det är normalt inte betrott av vanliga webbläsare vid direktanslutning. Om du vill kunna gå tillbaka till DNS only behöver även den direktvägen vara planerad. Be därför webbhotellet förklara vilken certifikattyp som används och hur den förnyas, så att en framtida felsökningsåtgärd inte skapar nya certifikatfel.
Börja försiktigt med cache och regler
När DNS och HTTPS fungerar kan du utvärdera cache och andra regler. Börja med att förstå standardbeteendet. Cloudflare lagrar inte automatiskt allt innehåll som passerar proxyn; HTML och JSON cachas normalt inte med standardinställningarna. Cachebarhet påverkas bland annat av resurstyp, svar och regler. Att en sida passerar tjänsten är därför inte ett bevis för att hela sidan levereras från cache.
För en WordPress-webbplats behöver personligt innehåll särskild omsorg. Aktivera inte en bred regel som gör all HTML cachebar utan att förstå undantagen. Inloggning, medlemsvyer, varukorg och betalningsflöden kan innehålla användarspecifika uppgifter. Prova varje avsedd förändring med relevanta roller och sessioner, gärna först i en skyddad stagingmiljö när förutsättningarna går att efterlikna där.
Testa att en uppdaterad text eller bild blir synlig efter publicering. Om gammalt innehåll ligger kvar, identifiera vilken cache som svarar innan du tömmer allt. Webbhotellet, ett WordPress-tillägg och besökarens webbläsare kan också ha cache. När Cloudflares cache behöver rensas är en riktad tömning för de berörda resurserna ofta lättare att följa än en återkommande total tömning.
Ändra en regel i taget och dokumentera vad den ska åstadkomma. Mät samma sidor före och efter och notera om svaren kommer från cache. Förbättringar ska bedömas utifrån verklig funktion och användarupplevelse, inte bara en ny etikett i kontrollpanelen. Guiden om en snabbare hemsida hjälper dig att sätta cacheförändringen i sammanhang med bilder, serverarbete och sidans övriga resurser.
Testa hela användarvägen och spara återgångsplanen
Avsluta med en sammanhållen kontroll från olika anslutningar, exempelvis ditt vanliga nät och mobilnätet. Öppna startsida och undersidor, logga in, gör en sökning och prova ett formulär med en mottagare du själv kontrollerar. Kontrollera även integrationer som behöver nå webbplatsen utan en vanlig webbläsare. En säkerhetsregel som stoppar ett legitimt maskinanrop kan vara osynlig när du själv bara läser startsidan.
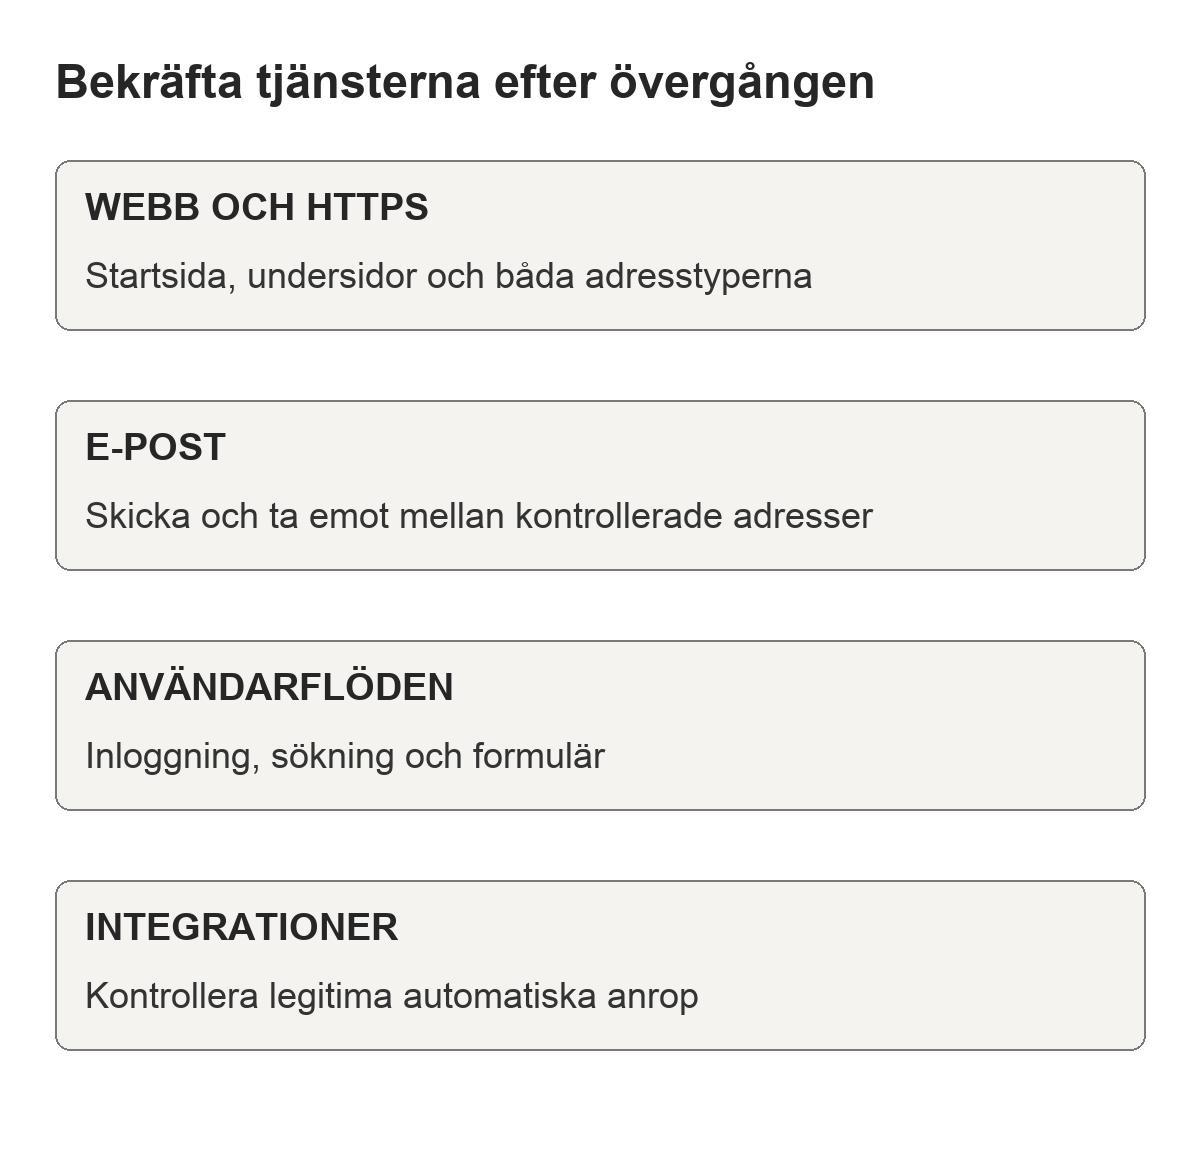
Om något blockeras, notera adress, tidpunkt och den handling som misslyckades. Granska tillgängliga säkerhetshändelser och koppla avvikelsen till en konkret regel innan du ändrar skyddet. Undvik ett brett undantag för hela webbplatsen när problemet gäller ett smalt arbetsflöde. Det kan behövas en anpassad regel, men den bör vara så avgränsad och dokumenterad att någon annan kan förstå varför den finns.
Spara slutligen DNS-listan, namnservrarna, krypteringsläget och de regler du har lagt till. Beskriv vad som behöver kontrolleras innan proxy stängs av eller namnservrar byts tillbaka. Direktcertifikat, serveråtkomst och DNSSEC måste passa återgången. Ett återställt gammalt namnservernamn är inte en fullständig återställningsplan om den gamla zonen eller dess signering inte längre fungerar.
Följ upp efter övergången och kontrollera särskilt e-post, certifikat och funktioner som används mer sällan. Markera vem som ansvarar för framtida ändringar. Du behöver inte slå på alla funktioner för att vara färdig. En korrekt dokumenterad grund där DNS, kryptering och viktiga arbetsflöden fungerar är en bättre utgångspunkt för senare förbättringar än många samtidiga inställningar vars effekter ingen har verifierat.